بزرگترین هکهای ارز دیجیتال؛ سرقتهای میلیاردی کریپتو
بزرگترین هکهای ارز دیجیتال؛ میلیاردها دلار چگونه به سرقت رفت؟
تصور کنید میلیاردها دلار ارز دیجیتال تنها در چند دقیقه از یک صرافی ناپدید شود! اتفاقی که در تاریخ بازار کریپتو بارها رخ داده و حتی بزرگترین صرافیهای جهان نیز از آن در امان نبودهاند.
از هک بایبیت و بایننس تا سرقت دارایی از پروژههای بلاکچینی، این حملات یک سؤال مهم ایجاد میکنند: آیا دارایی کاربران در صرافیهای ارز دیجیتال امن است؟
در این مقاله از بلاگ یوبیتکس، نگاهی به بزرگترین هکهای ارز دیجیتال، روشهای سرقت رمزارز و راهکارهای افزایش امنیت دارایی میاندازیم.
بزرگترین هکهای تاریخ ارز دیجیتال
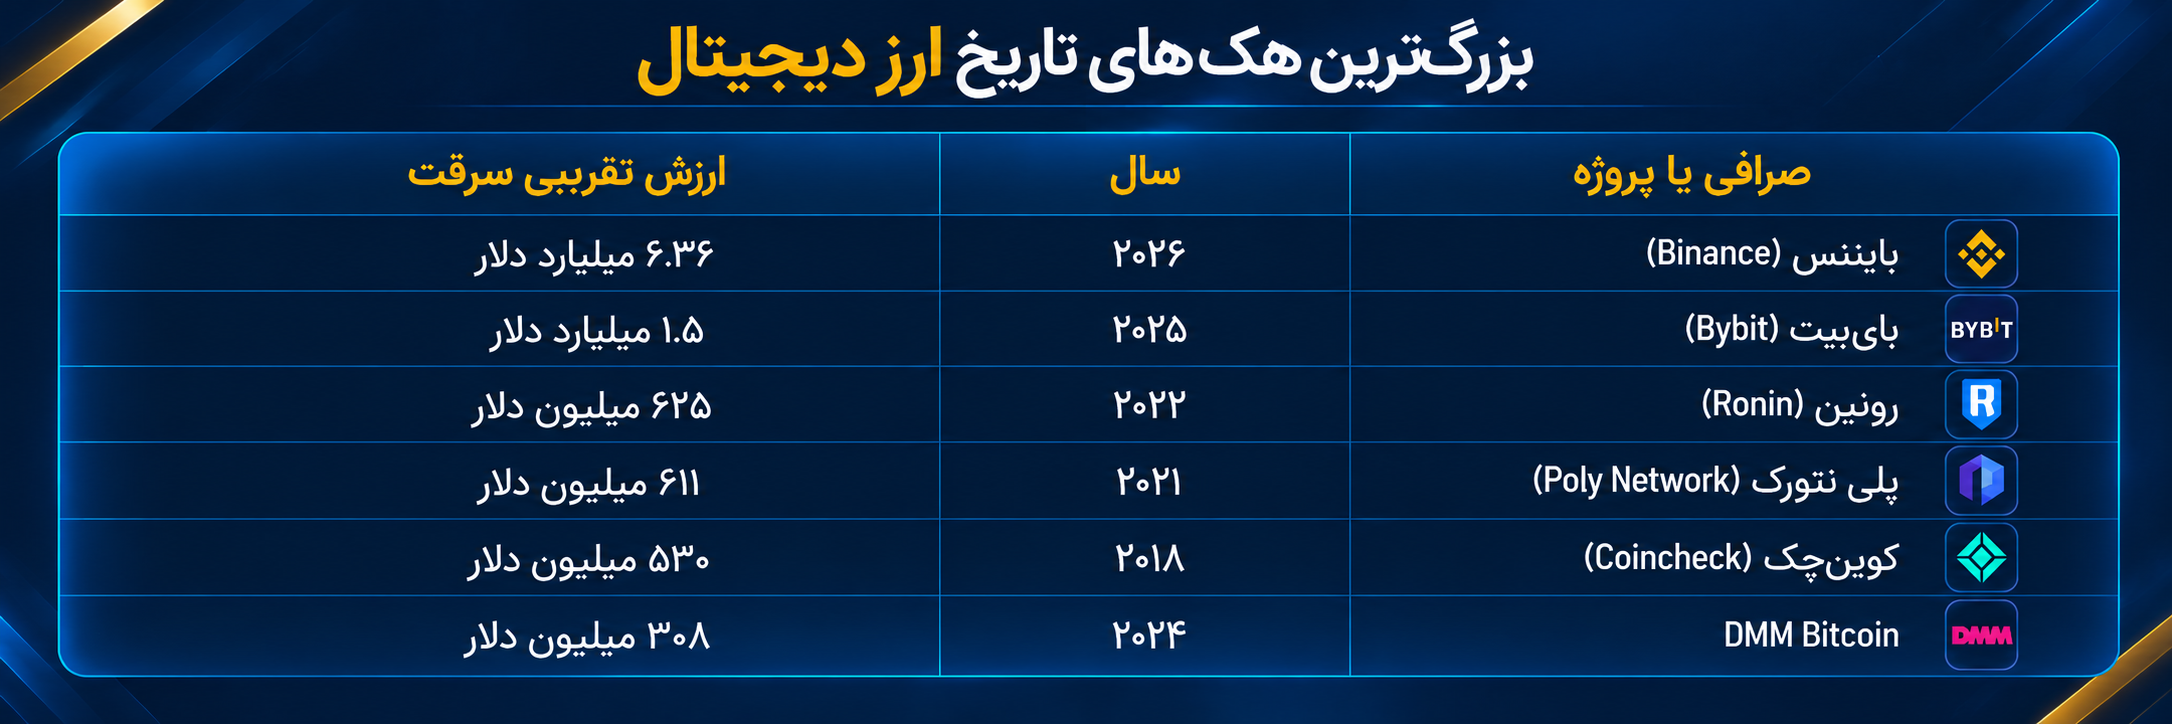
این مبالغ مربوط به ارزش تقریبی داراییها هنگام وقوع حمله هستند و لزوماً زیان نهایی پروژهها را نشان نمیدهند.
هک بایبیت؛ سرقت ۱.۵ میلیارد دلار ارز دیجیتال
در فوریه ۲۰۲۵، صرافی بایبیت هدف حملهای قرار گرفت که حدود ۱.۵ میلیارد دلار دارایی دیجیتال از آن خارج شد.
هکرها با سوءاستفاده از زیرساخت تأیید تراکنشها، توانستند داراییها را به کیف پولهای تحت کنترل خود منتقل کنند. FBI این حمله را به گروه هکری TraderTraitor منتسب به کره شمالی نسبت داد.
این حادثه نشان داد که حتی سامانههای چندامضایی نیز در صورت نفوذ به زیرساخت عملیاتی، ممکن است آسیبپذیر باشند.
هک رونین و پلی نتورک؛ آسیبپذیری پروژههای بلاکچینی
در سال ۲۰۲۲، شبکه رونین، زیرساخت بازی Axie Infinity، با سرقت حدود ۶۲۵ میلیون دلار مواجه شد. مهاجمان با دستیابی به کلیدهای خصوصی اعتبارسنجها توانستند داراییها را منتقل کنند.
یک سال قبل، پروژه Poly Network نیز به دلیل آسیبپذیری قراردادهای هوشمند، هدف سرقت حدود ۶۱۱ میلیون دلار قرار گرفت؛ هرچند بخش عمده داراییها در ادامه بازگردانده شد.
این دو حمله نشان میدهند که امنیت ارز دیجیتال تنها به امنیت شبکه بلاکچین وابسته نیست و قراردادهای هوشمند و مدیریت کلیدهای خصوصی نیز اهمیت زیادی دارند.
از هک کوینچک تا حمله میلیاردی بایننس
در سال ۲۰۱۸، صرافی ژاپنی کوینچک حدود ۵۳۰ میلیون دلار توکن NEM را در یک حمله سایبری از دست داد؛ حادثهای که خطر نگهداری دارایی در کیف پولهای گرم را برجسته کرد.
در اکتبر ۲۰۲۶ نیز گزارش TRM Labs از انتقال غیرمجاز حدود ۶.۳۶ میلیارد دلار دارایی از کیف پولهای مرتبط با بایننس خبر داد. بایننس اعلام کرده بخشی از داراییهای مرتبط مسدود شده و بررسی علت حمله ادامه دارد.
این پروندهها نشان میدهند که هک صرافی ارز دیجیتال میتواند حتی در پلتفرمهای بزرگ نیز رخ دهد.
هکرها چگونه ارز دیجیتال سرقت میکنند؟
بسیاری از حملات سایبری کریپتو بدون شکستن رمزنگاری بلاکچین انجام میشوند. مهمترین روشهای سرقت رمزارز عبارتاند از:
فیشینگ: استفاده از سایتها و پیامهای جعلی برای سرقت اطلاعات کاربران.
بدافزار: آلودهکردن دستگاه و دسترسی غیرمجاز به کیف پول.
سرقت کلید خصوصی: دستیابی به اطلاعات لازم برای انتقال دارایی.
نفوذ به قرارداد هوشمند: سوءاستفاده از آسیبپذیری نرمافزاری پروژهها.
هک زیرساخت صرافی: سوءاستفاده از دسترسی کارکنان یا سامانههای تأیید تراکنش.
چگونه امنیت کیف پول ارز دیجیتال را افزایش دهیم؟
صرافیهای ارز دیجیتال ابزار مناسبی برای خریدوفروش رمزارز هستند، اما نگهداری بلندمدت دارایی در حساب صرافی، کاربران را به امنیت زیرساخت آن وابسته میکند.
صرافی ارز دیجیتال یوبیتکس با استفاده از فناوری کیف پول چندجانبه (MPC Wallet)، تلاش میکند ریسک دسترسی غیرمجاز به دارایی کاربران را کاهش دهد. بااینحال، هیچ فناوری امنیتی نمیتواند احتمال نفوذ را کاملاً از بین ببرد.
برای افزایش امنیت کیف پول ارز دیجیتال، توصیه میشود کاربران احراز هویت دومرحلهای را فعال کنند، عبارت بازیابی خود را در اختیار دیگران قرار ندهند و از بازکردن لینکهای ناشناس خودداری کنند.
همچنین برای نگهداری بلندمدت بیتکوین، تتر و سایر رمزارزها، استفاده از کیف پول شخصی معتبر، در صورت آشنایی با اصول حفاظت از کلید خصوصی، میتواند ریسک وابستگی به صرافی را کاهش دهد.
جمعبندی؛ مهمترین درس هکهای بزرگ کریپتو
بزرگترین هکهای ارز دیجیتال نشان دادهاند که هیچ صرافی یا پروژه بلاکچینی از تهدیدات سایبری کاملاً مصون نیست.
از سرقتهای میلیاردی بایبیت و رونین تا حملات کوینچک و بایننس، یک نکته مشترک وجود دارد: محافظت از دارایی دیجیتال تنها به امنیت بلاکچین وابسته نیست.
انتخاب کیف پول مناسب، محافظت از اطلاعات امنیتی و شناخت روشهای سرقت رمزارز، مهمترین اقداماتی هستند که کاربران میتوانند برای کاهش خطر از دست رفتن سرمایه خود انجام دهند.